Workbench
Connectez Workbench à n'importe quel dépôt GitHub. Obtenez en quelques minutes : documentation, plans de tests, tests exécutables, vulnérabilités identifiées et une Pull Request prête à être fusionnée.
Workbench est une plateforme d'IA dédiée à l'analyse et à l'industrialisation des tests logiciels. Elle transforme une base de code existante en une suite de tests complète et traçable, prête pour l'automatisation, protégée contre les vulnérabilités connues et livrable sous forme de Pull Request. Elle associe un pipeline d'IA rapide à sortie structurée à un audit de sécurité approfondi propulsé par un modèle frontière : Claude Fable 5, le modèle d'Anthropic de la famille Mythos, conçu pour le raisonnement à long horizon en cybersécurité.
Conçu pour les équipes qui veulent de vrais tests, une vraie sécurité et une vraie traçabilité, pas du pseudo-code.
workbench — analyse
$ workbench analyze https://github.com/acme/payments-svc
→ Clonage du dépôt, détection de la toolchain…
✓ Go 1.22 · go test · go modules · godoc
→ Extraction des exigences…
✓ 47 exigences (12 à haut risque · 18 moyennes)
→ Génération des cas de test…
✓ 112 cas de test · 94 % de couverture des exigences
→ Build et exécution de la suite de tests…
✓ 108/112 en succès · 4 auto-corrigés (itér. 2/3)
→ Scan sécurité…
✓ 2 CVE confirmées · 3 suspectées · 1 non applicable
→ Fable 5 Discovery…
✓ 3 findings · contournement d'auth sur /admin/* via claim manquant
→ Rédaction de la Pull Request…
✓ PR #482 prête pour revue
$
Un workflow, quatre équipes.
Une seule analyse de dépôt convertie en livrables pour le développement, la QA, la sécurité et la conformité, simultanément.
Équipes de développement
Générez des tests de qualité sur un dépôt existant en quelques minutes, plus en semaines.
Équipes QA
Obtenez une matrice de traçabilité complète reliant exigences, tests et résultats.
Équipes sécurité
Détectez les CVE et motifs de code à risque, avec validation IA de la portée et exploitabilité confirmée.
Conformité & audit
Export en un clic des livrables auditables (CSV, Markdown, JUnit, rapports d'audit).
De l'URL à la PR, étape par étape.
- 1
Connectez un dépôt GitHub
Fournissez une URL GitHub. Workbench clone et met en cache le dépôt, puis détecte automatiquement le langage principal (C/C++, Python, Go, JS/TS, Rust, Java), le type de projet, les frameworks de test, les gestionnaires de paquets, les systèmes de build et les générateurs de documentation.
- 2
Extraire les exigences
Génère à partir du code une liste structurée d'exigences de test (R-IDs), organisées par module et classées par niveau de risque. Vous sélectionnez les intentions de test parmi 7 catégories : fonctionnel, robustesse, sécurité, performance, concurrence, régression et compatibilité.
- 3
Générer les cas de test
Produit des cas de test concrets (T-IDs) avec type, liens de couverture vers les exigences, citations de preuves (fichier:ligne), comportement attendu, préconditions et étapes détaillées.
- 4
Générer le code exécutable
Produit des tests compilables pour le framework détecté (GTest, Catch2, pytest, JUnit, Go test, Cargo, Jest, Vitest, Mocha), accompagnés des scripts d'installation, de build et d'exécution. Validation syntaxique et auto-correction itérative par l'IA en cas d'échec (jusqu'à 3 tentatives).
- 5
Analyse de sécurité & CVE
Trois couches superposées : (1) analyse statique par motifs (gestion mémoire, injection de commandes ou de code, cryptographie faible) ; (2) analyse CVE multi-stratégies (lockfiles, code vendorisé, SBOM, imports) via OSV.dev, corrélée à votre graphe d'appels ; (3) Fable 5 Discovery, audit de sécurité quotidien propulsé par Claude Fable 5 (modèle frontière d'Anthropic, famille Mythos) qui analyse votre code de bout en bout pour révéler bugs logiques, contournements d'authentification et flux de données contaminées invisibles ailleurs. Chaque vulnérabilité est accompagnée d'une chaîne d'atteignabilité, depuis l'entrée non fiable jusqu'au point vulnérable. Disponible à chaque analyse (3 scans par utilisateur et par jour).
- 6
Réviser et publier une PR
Approuvez, modifiez ou rejetez les tests directement en ligne. En un clic, publiez sur le dépôt source une Pull Request prête à être fusionnée, contenant les tests approuvés, les manifestes et un script d'intégration de la couverture CI.
Tout ce qu'il faut pour industrialiser les tests.
Fable 5 Discovery
Quota quotidien d'analyses de sécurité approfondies propulsées par Claude Fable 5 (modèle frontière d'Anthropic, famille Mythos, conçu pour le raisonnement à long horizon en cybersécurité). Il analyse le code de bout en bout, révèle des failles invisibles aux autres couches et fournit pour chaque vulnérabilité une chaîne d'atteignabilité complète, depuis l'entrée non fiable jusqu'au point vulnérable. Résilient aux refus des classificateurs de sécurité grâce à un mécanisme de repli automatique.
Liens de partage publics
URLs en lecture seule, dans l'esprit Vercel ou Linear, pour partager sans inscription. Le propriétaire consulte le nombre de vues et la date de dernière consultation, et peut révoquer le lien à tout moment.
Prise en charge des dépôts privés
Connectez GitHub une seule fois depuis les Paramètres. Workbench peut alors cloner tous les dépôts accessibles à votre compte, y compris les dépôts privés d'organisations auxquelles le token serveur n'a pas accès.
Tests de mutation
Détecte les tests factices en exécutant mull, mutmut ou pitest, calcule le taux de mutants éliminés et liste les mutants survivants par fichier afin de cibler les véritables lacunes de couverture.
Sécurité multi-couche
Détection statique par motifs, recherche des CVE dans les dépendances via OSV.dev avec cache de 24 h, identification par IA des API vulnérables et analyse agentique du chemin d'appel (confirmé / suspecté / non applicable).
Score de couverture & de qualité
Suit les exigences couvertes et non couvertes, les fonctions publiques sans tests, les métriques par fichier ainsi qu'un score de qualité par test (assertions, citations de preuves, niveau de risque, verdict de vérification).
Détection de dérive
Définissez une référence, puis détectez automatiquement les fichiers cités qui sont modifiés, supprimés ou ajoutés. Workbench signale les exigences impactées afin que les spécifications ne deviennent jamais obsolètes en silence.
Assistant IA ancré dans votre code
Dialoguez avec un agent qui explore le code, consulte les fichiers et les artefacts, et répond avec des citations précises (fichier:ligne). Les appels d'outils sont diffusés en temps réel dans l'interface.
Génération de documentation
Exécute automatiquement le générateur adapté à votre projet (Doxygen, Sphinx, pdoc, godoc, rustdoc, javadoc, TypeDoc) et héberge le résultat directement dans l'interface web.
Pack de conformité
Export en un clic : exigences, cas de test, matrice de traçabilité R-ID ↔ T-ID, verdicts de vérification, résultats JUnit XML, rapport de dérive et synthèse WORKBENCH.md.
Historique et maîtrise des coûts
Historique complet des tâches asynchrones avec streaming SSE, annulation coopérative et rejeu. La mise en cache des prompts maintient le coût des analyses successives à environ 10 % du coût initial.
Claude Fable 5, classe Mythos.
Fable 5 est le modèle frontière d'Anthropic de la famille Mythos, conçu pour le raisonnement agentique à long horizon en cybersécurité. Workbench le réserve au passage sécurité approfondi, où il lit le code de bout en bout et prouve chaque finding par une chaîne d'atteignabilité complète, de l'entrée non fiable jusqu'au sink vulnérable.
Le reste de la pipeline tourne sur une stack IA rapide à sortie structurée, calibrée pour un code compilable. Fable 5 n'intervient que là où son raisonnement de niveau frontière justifie le coût.
Interface web pour tous. CLI pour les développeurs.
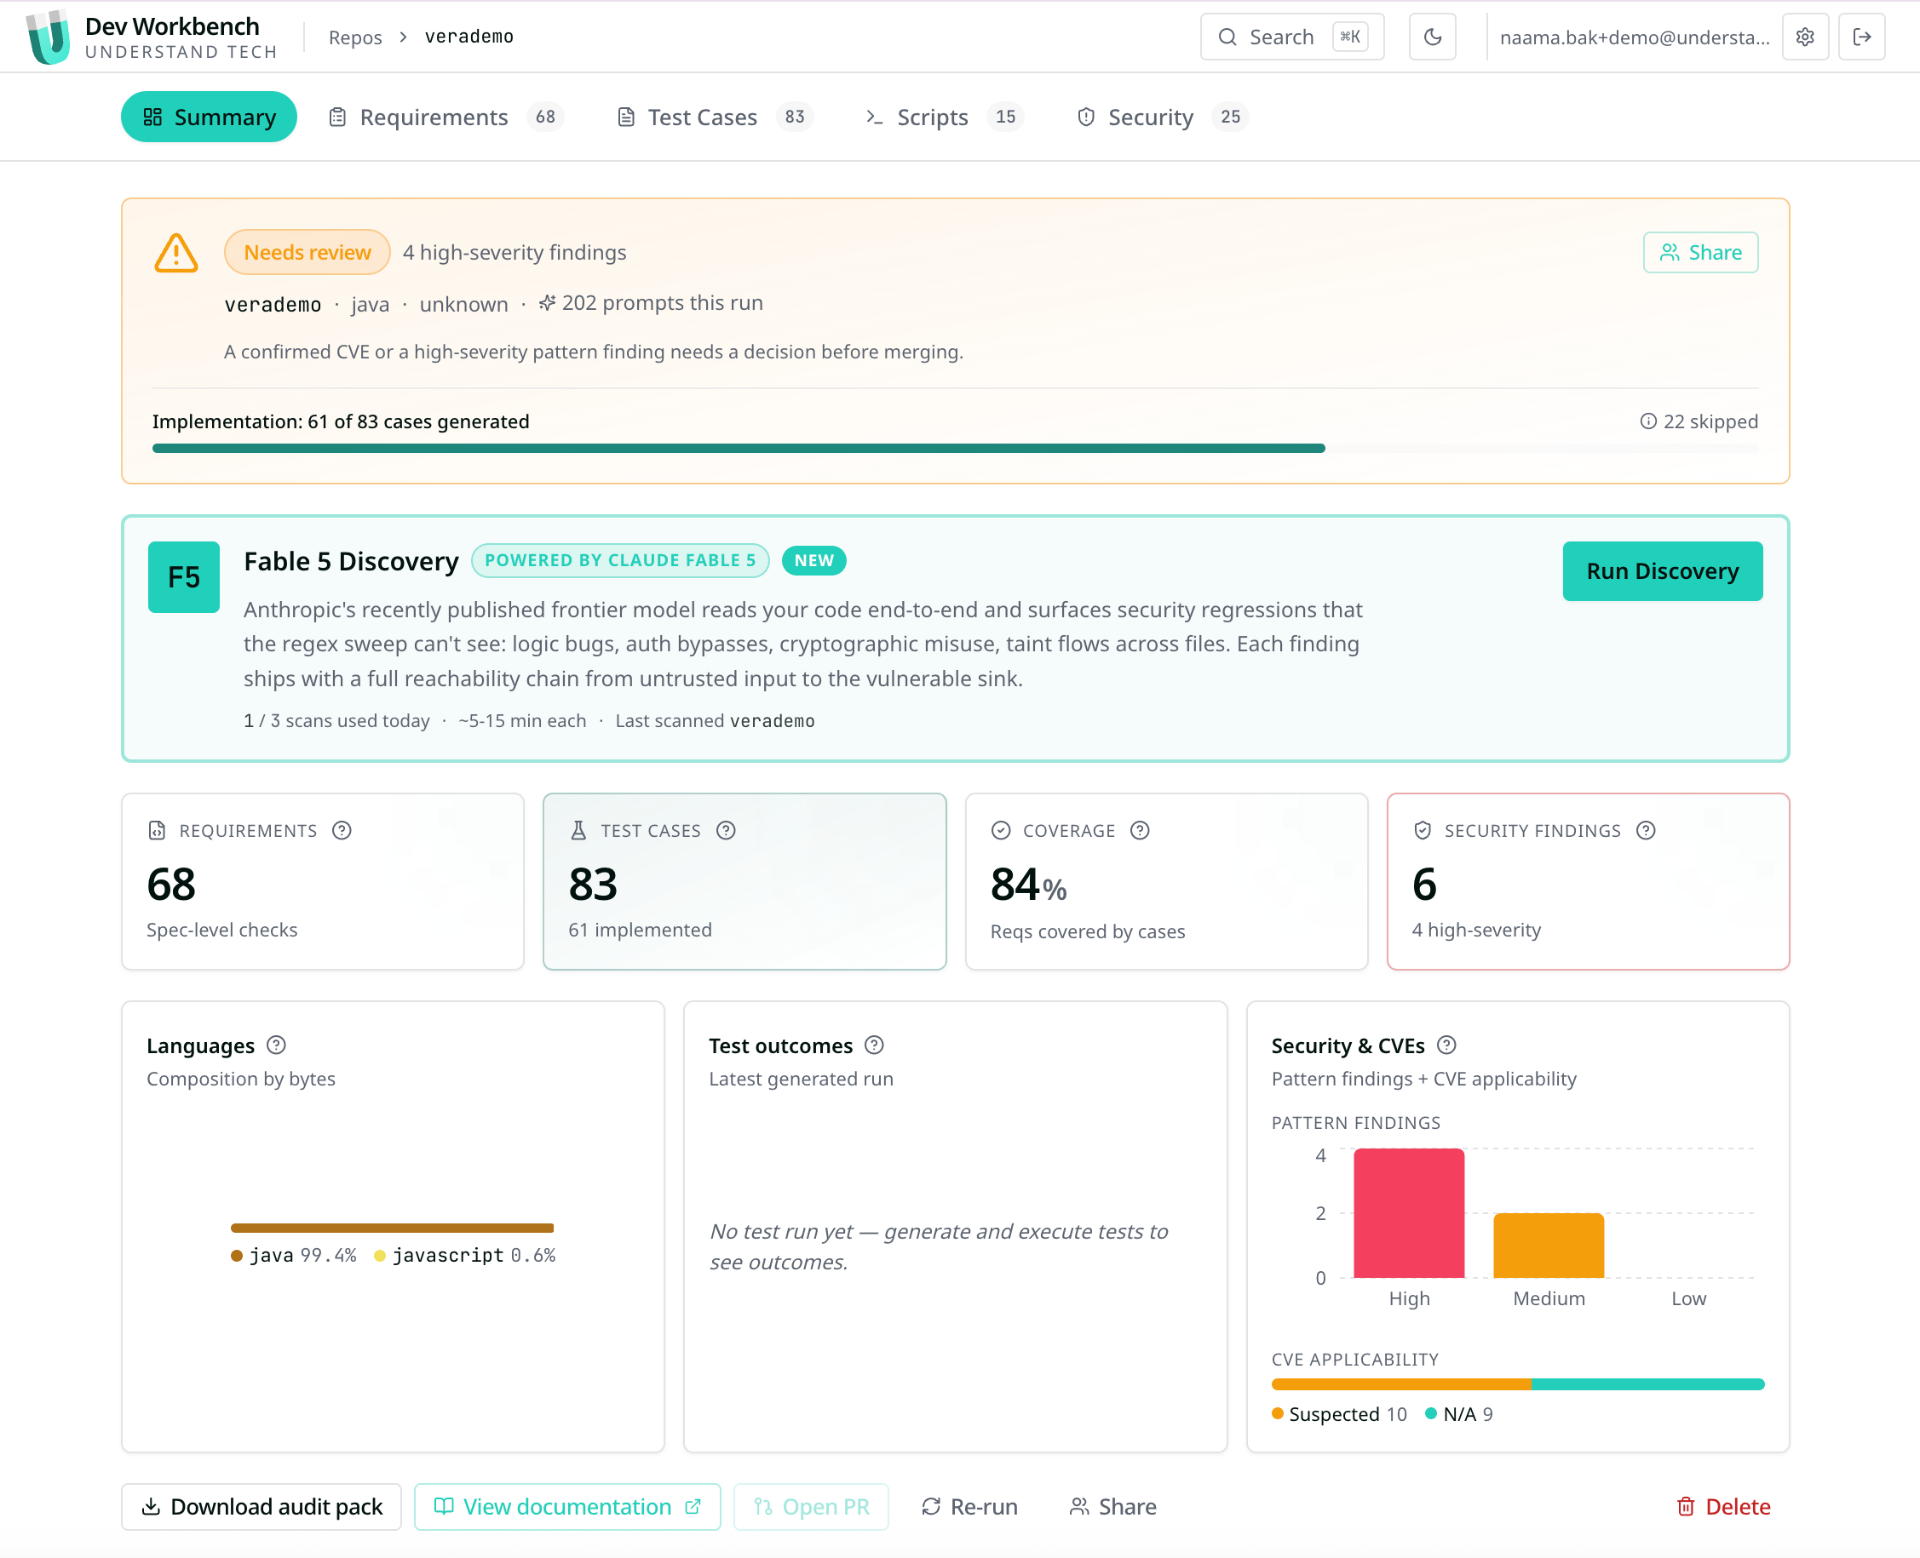
Tableau de bord web
Tuiles KPI pour fonctions publiques, couverture, CVE, score de mutation et dérive. Graphiques de couverture, heatmap des surfaces non testées, panneaux de sécurité, résultats de mutation, historique des exécutions, assistant conversationnel intégré et publication de PR en un clic.
- Atlas des exigences avec filtres risque/manques
- Édition en ligne des tests et approbation en masse
- Streaming en direct des jobs via SSE et rejeu
- Compteur de prompts en direct : estimation pré-exécution puis total en cours d'analyse pour visualiser la consommation de quota en temps réel
Ligne de commande
$ workbench analyze <url>
$ workbench ask <nom>
$ workbench pr <nom>
Pipeline complète, REPL de chat interactif et publication de PR, le tout depuis le terminal. Conçu pour l'intégration CI et les workflows développeurs. Utilisez-le nativement sur les dépôts publics, ou associez-le au flux GitHub Connect du tableau de bord pour scanner votre code privé.
Ce qui le rend différent.
Une image Docker. N'importe quel cloud.
Une image tout-en-un sur GHCR embarque l'UI React, le backend FastAPI et toutes les toolchains nécessaires à Workbench (gcc, cmake, doxygen, JDK, Maven, Go, Rust, Node, gh CLI). Déployez-la partout où un conteneur s'exécute.